Bukan Pegasus, Ini LIMS: Sistem Resmi Polisi yang Dipakai untuk Sadap Presiden
JATENG.AKURAT.CO, Sistem canggih bernama LIMS yang seharusnya jadi alat penegak hukum justru dipakai untuk menyadap Presiden Prabowo Subianto dan sejumlah tokoh sejak 2025; tiga perwira tinggi polisi ditetapkan sebagai tersangka, dan publik pun geleng-geleng kepala: kok bisa?
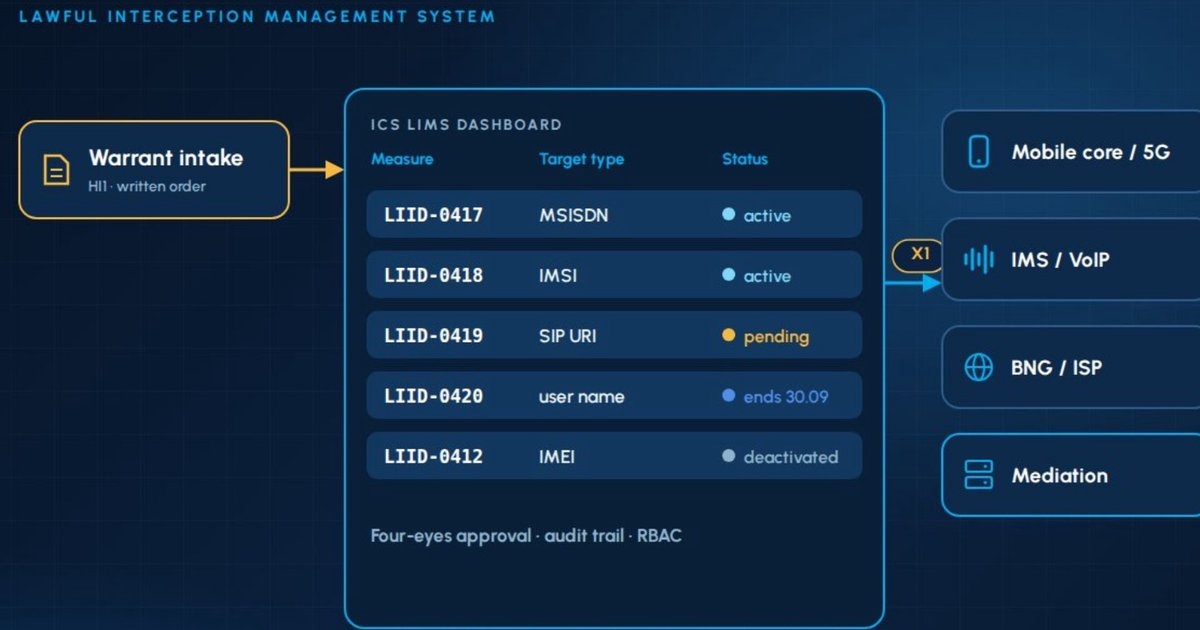
Bayangkan sebuah sistem yang dirancang untuk membantu polisi menangkap koruptor dan bandar narkoba. Namanya keren: Lawful Interception Management System (LIMS).
Ia terhubung langsung ke jaringan operator telekomunikasi, bisa menyalin percakapan telepon dan metadata, dan hanya boleh dipakai dengan surat izin penyidik, laporan polisi, serta verifikasi berlapis.
Lalu bayangkan sistem yang sama dipakai untuk memasukkan nomor telepon Presiden Republik Indonesia tanpa surat, tanpa laporan, dan tanpa kaitan dengan perkara apa pun. Bukan sekali. Bukan dua kali. Tapi sepanjang 2025 hingga 2026 .
Itulah yang terjadi di kasus yang bikin publik mengerutkan dahi. Bukan karena sistemnya kurang canggih. Justru karena sistemnya terlalu canggih—dan orang-orang yang memegang kuncinya lupa bahwa kewenangan itu bukan mainan.
Tiga Nama, Satu Sistem, dan Seribu Tanda Tanya
Bareskrim Polri menetapkan tiga tersangka: LSP (Listyo Sigit Prabowo, eks Kapolri), ASN (Ahrie Sonta, Kadivkum Polri), dan EH (Eko Hadi Santoso, Widyaiswara Sespim Lemdiklat Polri).
Ketiganya diduga memerintahkan penyadapan tanpa prosedur yang diatur dalam Perkap Nomor 5 Tahun 2010.
Yang disadap bukan cuma Presiden. Ada pejabat negara, tokoh politik, media, ormas, LSM, hingga pengusaha. Pada Oktober 2026, para tersangka juga diduga memerintahkan penghapusan file hasil sadapan dari komputer LIMS untuk menghilangkan jejak. Aksi itu diketahui oleh petugas, yang kemudian membuat laporan polisi pada 30 Oktober 2026.
Menteri Sekretaris Negara, Prasetyo Hadi, mengakui bahwa Istana belum mengetahui isi percakapan yang disadap.
“Isinya belum tahu. Nanti kalau sudah lengkap aku sampaikan lagi,” katanya. Ia juga belum bisa memastikan siapa penerima hasil sadapan dan apa motif di baliknya.
“Kok Bisa Presiden Disadap?” Pertanyaan yang Sama di Kepala Semua Orang
Ini bagian yang paling sulit dicerna. Presiden punya pengamanan berlapis. Ada Paspampres, ada intelijen, ada protokol keamanan yang katanya tidak bisa ditembus.
Tapi menurut Mensesneg, penyadapan tetap bisa terjadi karena pelakunya punya akses teknologi dan masih menjabat saat aksi berlangsung.
“Ya kan upaya semua dilakukan. Penyelidikan tetap saja ada beberapa. Oknum ini kan secara teknis kan masih memungkinkan (untuk menyadap),” ujar Prasetyo di Istana Kepresidenan, Rabu (4/11/2026).
Kalimat itu bukan jawaban yang menenangkan. Ia justru menegaskan bahwa pengamanan berlapis tidak berarti apa-apa kalau orang di dalam sistem sendiri yang membuka pintu.
LIMS: Bukan Pegasus, Tapi Sama Berbahayanya
Banyak yang mengira kasus ini melibatkan spyware kelas Pegasus yang menginfeksi ponsel target. Ternyata bukan. LIMS bekerja di level jaringan operator, bukan di perangkat target.
Ia bisa menyalin percakapan telepon dan metadata—nomor lawan bicara, waktu, durasi, pola komunikasi—selama target berada di jaringan yang sama.
Yang menarik, LIMS tidak otomatis bisa membaca WhatsApp karena enkripsi end-to-end. Tapi bukan berarti aman. Metadata tetap bisa dipanen.
Siapa menelepon siapa, kapan, berapa lama—itu sudah cukup untuk membangun pola dan tekanan.
Pakar keamanan siber dari CISSReC, Pratama Persadha, menyebut persoalan terbesar bukan pada kecanggihan perangkatnya, melainkan pada bagaimana kewenangan itu diberikan, dikendalikan, dan diawasi.
“Jika satu pejabat bisa memasukkan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya, risiko penyalahgunaan kewenangan terbuka lebar,” ujarnya.
Yang Bikin Geleng-Geleng Kepala
Bukan cuma soal penyadapannya. Yang bikin geleng-geleng kepala adalah betapa mudahnya sistem sebesar itu disalahgunakan.
Bukan oleh peretas dari luar negeri. Bukan oleh sindikat kriminal. Tapi oleh orang-orang yang seharusnya menjaga sistem itu sendiri.
Pakar menyebut ada empat titik rawan: kontrol akses yang lemah, verifikasi berlapis yang tidak berjalan, audit trail yang tidak memadai, dan pengawasan internal yang longgar.
Semua titik itu seharusnya bisa ditutup. Tapi selama kewenangan menumpuk di satu tangan, selama itu pula sistem canggih hanya menjadi alat untuk kepentingan pribadi.
Kabar baiknya, kasus ini terbongkar. Ada petugas yang berani melapor. Ada penyidik yang bergerak. Ada publik yang mengawasi.
Kabar buruknya, kepercayaan pada sistem sudah tercoreng. Dan memulihkannya butuh lebih dari sekadar penetapan tersangka.


Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkini
Terpopuler
- 1Agenda Bulan Bahasa, Tadris Bahasa Indonesia UIN SATU, Gelar Lomba Presenter se-Jawa Timur
- 2PMII Jateng Soroti Penggeledahan Pesantren Putri di Sukoharjo, Polisi Dinilai Abaikan Aspek Humanis
- 3Link Live Streaming PSMS vs Persija! Tonton Gratis Tinggal Klik, Cek Prediksi Skor di League Cup 2026/2027: Macan Kemayoran Tetap Mengincar Kemenangan
- 4Miris! Silatnas BEM Muhammadiyah dan Aisyiyah di UMS Ternoda Kericuhan hingga Baku Hantam
- 5Festival Tring! by Pegadaian Hadir di Solo Paragon, Suguhkan Hiburan hingga Edukasi Investasi Emas
- 6Dari Kolam Lele hingga Olahan Pangan, PLN dan UNNES Kembangkan Kampung Minapolitan Siroto
- 7Iswar Aminuddin Suntikkan Semangat untuk PSIS Semarang Usai Gagal Raih Kemenangan
- 8Lampion Terangi Langit Borobudur, Andrea Bocelli Hadirkan Konser Penuh Warna
- 9ArtScience Museum Singapura Hadirkan Pameran More than Human, Ajak Pengunjung Jelajahi Hubungan Manusia dan Alam
- 10Mabes Polri Nonaktifkan Kapolres Sukoharjo dan Tiga Pejabat, Propam Dalami Dugaan Pelanggaran Penggeledahan Ponpes